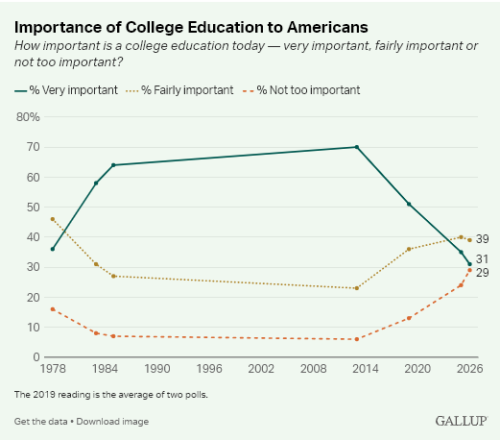
10/11The Gateway Pundit<Hardly Shocking: Gallop Poll Shows College Importance Hits Record Low=驚くべきことではない:ギャラップ社の世論調査によると、大学の重要性は過去最低を記録した>
左翼教育が大学に蔓延れば、一般人は金を払って、そんな大学に行ってまで学ぶ必要性を感じなくなる。文系で左翼教育はやめさすべき。
Campus Reformのレポートによると、これは避けられないこととしか言いようがないが、 「大学教育が『非常に重要』だと考える米国人の割合が過去最低を記録した」とのことだ。
ザ・ゲートウェイ・パンディットでは、キャンパス内で発生した数々の偏見に基づく事件や、偏見を持った教授について、これまで詳細に報道してきました。そして今、人々は大学進学は無駄だという、避けられない結論に達しつつあります。
「最近のギャラップ社の世論調査によると、現在、米国の成人の31%が大学進学を『非常に重要』と考えていることが 分かった。これは2013年の70%から減少しており、ギャラップ社が1978年に初めてこの質問をした際の36%を下回っている。」
教育ではなく思想教育を行うような高額な学校は、人気を得たり、多くの人に求められたりすることを期待すべきではない。
「この減少は主要な人口統計グループ全体に及んでいる。ギャラップ社は、大学を『非常に重要』と考える女性、民主党支持者、有色人種、大卒者の割合が二桁減少していると指摘した。」
今では大学を高く評価する人はほとんどいない。
「この減少は、高等教育が授業料、政治的意図、成績インフレ、人工知能、そして大学が学生を現代の労働力として適切に準備させているかどうかといった点について厳しい目にさらされている中で起こっている。」
「ギャラップ社が行った別の 分析によると、高等教育に信頼を寄せていない米国人が最も多く挙げる理由は、政治的な意図、費用、そして労働力育成の不足である。」
個人の権利と表現のための財団でキャンパス権利擁護担当ディレクターを務めるリンジー・ランク氏は、 キャンパス・リフォーム誌に対し、大学は伝統的に学生が耳を傾け、考え、発言することを学ぶ場所と見なされてきたと語った。「しかし、学生の言論の自由と学問の自由に対する攻撃は、学生が必ずしもそうした教訓を得られるとは限らないことを意味する」とランク氏は述べた。
ランク氏はさらに、大学は「検閲的な方針や慣行を根絶する」こと、そして「学生に市民的議論の価値と規律を教える」ことによって、信頼の再構築に貢献できると付け加えた。
しかし、大学の評判に長期的に与えた損害を考慮すると、この発言には疑問が残る。
サードウェイの高等教育政策アドバイザーであるコリン・カー氏は、キャンパス・リフォーム誌に対し 、「大学の費用と、それが労働市場でもたらす成果との間に乖離が生じていることへの懸念が高まっている」と語った。
おそらく、今後ますます多くの人々が、多くの大学キャンパスに存在する高額で非米国的な雰囲気から離れていくだろう。
大学は左翼思想やマルクス主義の洗脳の温床と化している。ますます多くの米国人が、こうした教育を一切受けないことを選択するだろう。
https://www.thegatewaypundit.com/2026/10/hardly-shocking-gallop-poll-shows-college-importance-hits/
https://x.com/PhilPrazan/status/2109397850241057173/video/1
https://x.com/krassenstein/status/2109346507740643647/video/1
10/12阿波羅新聞網<重磅新闻!高市与法英德加等国联署反美国=重大ニュース!高市氏、仏・英・独・加などと連名で米国に反対>
公平・公正でない国際組織に加盟しているのは税金の無駄。グローバリストは中共や北朝鮮を何故非難しない。赤根氏は国際政治に疎いのでは。ユダヤの力を見くびったのは、米国の虎の尾を踏んだことになる。
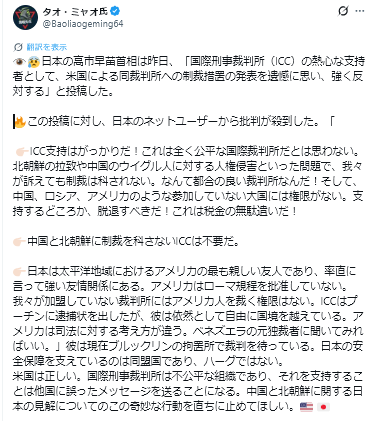
https://www.aboluowang.com/2026/1012/2444446.html
10/12阿波羅新聞網<中共压不住了:新疆遭删文 浙江又冲出—新疆官媒吁“说人话”被删文 浙江官媒批“压消息”= 抑えきれない中共:新疆での投稿削除、今度は浙江が批判―新疆の官製メディアが「まともな言葉(人語)で話せ」と呼びかけ削除される一方、浙江の官製メディアは「情報隠蔽」を批判>
10/8、自動車情報プラットフォーム「懂車帝」が華為)の「尊界V800」の実地試験を行った際、3台連続でブレーキペダルのブラケットが破損する事態が発生し、世論を大きく揺るがした。しかし、わずか1日で関連動画はネット上からすべて削除された。新疆の官製メディアがこの件について論評を投稿したものの直後に削除され、浙江の官製メディアが「隠蔽や情報抑圧」を批判したことで、大きな議論を呼んでいる。
中国国民の命は虫けら同然。
https://www.aboluowang.com/2026/1012/2444404.html
10/11阿波羅新聞網<俄肺鼠疫外溢?上海重庆惊传2亡,P4人员曝内幕=ロシアから肺ペストが流入か?上海・重慶で死者2名の情報、P4研究所関係者が内幕を暴露>
P4研究所関係者を名乗る人物が「羅翔破幕推牆」へ寄せたネット投稿によると、ロシアから入国した人物が上海と重慶でペストを発症し、治癒して退院した5日後に急死した。これは研究所で改変された薬剤耐性菌株である疑いがあるとされているアポロネット王篤然評論員は、投稿内でペストが「ウイルス」と表現されている点について、実際には細菌感染であると指摘している。この告発の真偽は確認できていないが、ロシア側が生データの提出を拒否している点は、かつて中共が武漢での感染拡大を隠蔽した際の手口と酷似している。
悪の枢軸国のやることは同じ。
https://www.aboluowang.com/2026/1011/2444380.html
ロシア人も中国人も日本に入れないように。
金氏の記事では、恐ろしい時代になったという印象。悪が栄える時代で、中共、ロシア、北朝鮮のハッカー集団が幅を利かせる。LLMで翻訳機能が大幅に向上し、どこの国でもハッキングしやすくなった。日本語が防壁の時代は終わりを告げている。
AIの進歩は凄まじく、悪意を持った人間がAIに指示して、コンピュータシステムのバグを見つけ出し、侵入して、ハッキングして悪さをすることが一部できるようになった。このところ日本でも、JR東日本やブックオフが被害に遭った。ニッスイは一時出荷停止、一部再開の状況。やはりAIの進歩によるものと思う。去年はアサヒビールとアスクル。被害が急に増えてきている。
被害に遭わないためにはネットに繋がなければ可能だが、それだと利便性は極端に落ちる。日本はデジタル後進国の汚名を晴らすと共に、ハッキング対策やフィッシング対策を同時にしていく必要がある。アナログではデータを大量・同時に伝送できない。リスクはあるがデジタル化をどんどん推し進めていかないとダメ。
A記事
中国語ベースのAI自律型侵入テストツールが
AI(人工知能)を使ったハッキングが現実になりつつある。かつては相当な技術と時間、コストが必要だったサイバー攻撃をAIが代行することで、攻撃のハードルが急激に下がっている。いまや一つや二つの企業ではなく、複数の金融機関を同時に狙う「連鎖ハッキング」が現実の脅威として登場した。
韓国ではすでにその兆候が表れている。最近、新韓銀行を皮切りに、KB国民銀行、ハナ銀行、BNK釜山銀行などの銀行と貯蓄銀行、ノンバンク(キャピタル会社)の計7社が相次いでハッキング被害に遭った。
金融保安院の調査では、攻撃に使われたとみられるサーバーから、中国語ベースのAI自律型侵入テストツール「ARTEX」の痕跡が確認された。ただし、金融保安院の関係者は「実際の攻撃過程でAIが活用されたのは事実だが、AIが人間の関与なしに独自に攻撃を遂行したわけではない」とし、「ハッカーがAIを高度な攻撃ツールとして悪用し、侵入を自動化した事件だ」と説明した。
ARTEXはもともと、企業や機関が自らのシステムにどのような脆弱性があるかを点検するために作られたオープンソースのツールである。AIがインターネットからアクセスできるウェブサイトやサーバーを見つけ出し、その弱点を分析して侵入経路まで探り当てる過程を自動化する。セキュリティのために作られた技術だが、攻撃者の手に渡ればハッキングツールになるのである。
さらに恐ろしいのは、AIがハッキングのコストそのものを引き下げるという事実だ。金融業界の連鎖ハッキング事件の直後、韓国のセキュリティ企業が金融会社に似た環境を作り、ARTEXを使って攻撃を再現したところ、約4万4000トークンを使って22秒で目標の作業を完了した。コストは1ドルにも満たない0.88ドルだった。
筆者自身、相次ぐ個人情報流出
今回の事件で、韓国政府の警戒感は極度に高まっている。金融委員会は4日、金融業界全体を対象とした緊急点検会議を開き、外部から接続可能なITシステムとアクセス経路を全面的に点検し、不要な外部アクセスを遮断するよう指示した。
李在明大統領も、金融機関や公共機関の個人情報流出事故について徹底的な調査と対策づくりを指示したのに続き、6日には国家の中核システム全般のセキュリティ体制を速やかに点検するよう求めた。
少なくとも私の経験では、韓国は個人情報流出の通知を受け取ることが日常になった国である。私自身、2025年の1年間だけでも、携帯電話通信会社のSKテレコム、ロッテカードと新韓カード、インターネット書店のYES24、クーパンから相次いで「お客様の個人情報が流出しました」という通知を受け取った。今年は韓国発の動画配信(OTT)企業TVINGからも、またしても私の個人情報が流出した。先週は、私が通っている教会も8月にハッキングに遭い、信徒の名前と電話番号、献金記録などの個人情報が流出したという新聞記事を目にした。
まさにネット上で言われているように、「個人情報は公共財」という言葉が思わず口をついて出る状況である。
もちろん、個人情報の流出がすべてハッキングによるものではない。内部者のミスや管理上の不注意などで個人情報が外部に漏れるケースもある。しかし、最近相次ぐ大規模な事故の相当数は、外部からのサイバー攻撃と関わっている。
関連する統計もこうした現実を示している。個人情報保護委員会が国会に提出した資料によると、2026年上半期の個人情報流出は432件、被害者数は4388万人に達する。
【続きを読む】〈後編〉韓国で大問題化する「個人情報流出事件」が教える「デジタル後進国」日本への教訓
B記事
前編「金融機関へのサイバー攻撃が始まった韓国 日本よりも悲惨な「中国AIツールで連鎖ハッキング」の衝撃」で直近に韓国を襲ったAIによる大規模ハッキングを紹介したが、その脆弱性の本質とは何か。
世界で有数のデジタル社会の陥穽
では、なぜ韓国でとりわけハッキングによる個人情報流出が深刻なのか。背景にはいくつかの理由が考えられる。
まず、韓国は世界でも有数のデジタル社会で、金融・通信・行政など、ほぼすべての生活領域がオンラインでつながっている。加えて、北朝鮮と軍事的に対峙しているため、以前からサイバー攻撃の主要な標的となってきたうえ、企業のセキュリティ投資も十分ではないとの指摘がある。
しかし最も重要なのは「住民登録番号」である。
韓国では出生届を出すと、一人ひとりに固有の住民登録番号が付与される。この番号は原則として生涯変わらず(流出被害が認められた場合に限り、例外的に変更できる)、長年にわたり行政だけでなく金融や通信などさまざまな分野で個人を確認する唯一の「共通識別子(マスターキー)」として使われてきた。いわば「国民管理番号」である。
このシステムは、デジタルサービスをつくる際には非常に便利だ。一つの番号で同一人物を識別できるため、異なるシステムの情報をつなげて管理しやすい。
その反面、個人情報がいったん流出すれば、ほかの情報と結びつけて悪用される可能性も高まる。
住民登録番号の本当の危険性は「情報結合の拡張性」にある。ハッカーがセキュリティの甘い周辺サイトを一つ突破して氏名と住民登録番号を手にした途端、この番号を鍵にして、他の機関に散らばる資産情報、所得情報、通信記録まで探り出し、一つにまとめ上げることができる。つまり、流出した住民登録番号を媒介に、他行で非対面融資を受けたり、他人名義の携帯電話(いわゆる「飛ばし携帯」)を開設したりといった連鎖的な二次犯罪を極めて容易に行える、構造的な土壌となっているのである。
もちろん、住民登録番号だけですべての個人情報にアクセスできるという意味ではない。各システムには個別の認証とアクセス制御がある。しかし、長年にわたり一つの共通識別子を使ってきた韓国の構造が、個人情報をつなげ、蓄積しやすい環境をつくったことは確かである。
日本の不便さはむしろ防壁か
ここにAIまで登場した。かつてはハッカーが自ら探さなければならなかった脆弱性を、AIがはるかに速く探索できるようになった。韓国が長年、利便性のために築いてきた「つながる社会」が、いまやハッカーにとっても魅力的な環境になりうるのである。
デジタル強国を自負する韓国で頻発するハッキング事件は、行政や医療のデジタル化を急速に進めている日本への一つの警告となりうる。
日本は長らく、運転免許証、パスポート、健康保険証など、異なる身分証や書類を使って本人確認を行ってきた。韓国人の目には不便で非効率的に見えるシステムである。しかし日本もいまやマイナンバー制度を軸に、行政や医療など多くの分野をつなぐ方向へ急速に動いている。
デジタル化が進むほど、生活は便利になる。だが、情報が多くつながるほど、一度のセキュリティ事故が及ぼす範囲も大きくなりうる。これまで日本で不便とされてきた情報の分散やアナログ的な手続きが、AIハッキングの時代にはむしろ一つの防壁になる可能性もある。
韓国の事例を見れば、日本も一度は考えてみるべき問題がある。利便性のために、どこまで情報をつなぐのか。そして、つながった個人情報を守るために、企業と政府はいくら投資するのか。
良ければ下にあります
を応援クリックよろしくお願いします。