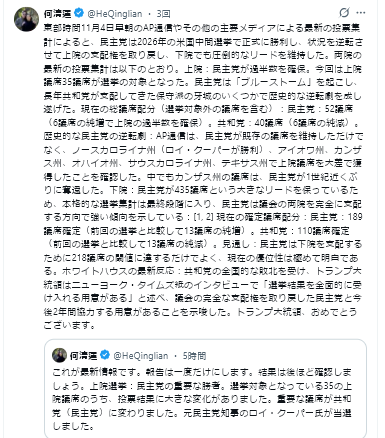
11/3The Gateway Pundit<WAYNE ROOT: Las Vegas Oddsmaker with Best Record in Modern Media History Makes Final Midterm Predictions.=ウェイン・ルート:現代メディア史上最高の成績を誇るラスベガスのオッズメーカーが、中間選挙の最終予測を発表>
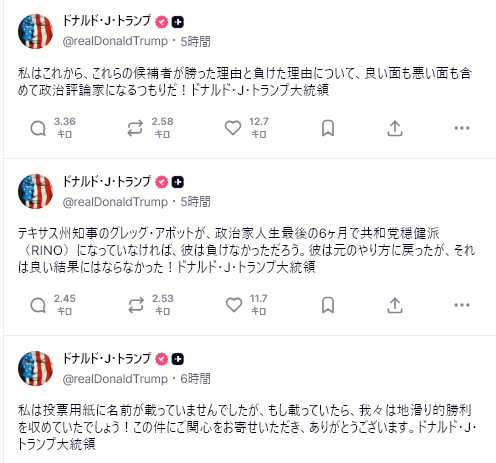
上院も負けたのは、イラン戦争によるガソリンの値上がりが効いたのでは。トランプはネタニヤフの言うことを聞いたのが失敗。中間選挙後に攻撃すればよかったのに。
私はいつも正しいとは限りません。私も人間ですから。しかし、99.999%の確率で正しいです。それは誰でも確認できる記録に残っています。書面でも、テレビ、ラジオ、ポッドキャストでも記録されています。
私は過去12年間で数千件もの政治予測を行ってきました。すべて記録に残しています。そして、私の実績は現代メディアの歴史上、誰よりも優れています。
理由は単純に、私がラスベガスのオッズメーカーを本業としているからです。政治の世界に入るずっと前から、メディアからは「アメリカのオッズメーカー」「ラスベガスのスポーツ賭博の王」と呼ばれていました。正確な予想を立てることで、42年間生計を立ててきたのです。
それでは、これが私の最終的な中間選挙予想です。
私は実際に自分のお金で賭けたのは2回だけです。1つは、ケン・パクストンがテキサス州の上院議員に当選することに大金を賭けました。テキサス州が、ジェームズ・タリフレアコのような奇妙で女々しい偽キリスト教徒で共産主義者の変人に投票するとは到底思えません。
第二に、私は共和党がアメリカ上院で勝利することに賭けました。
私の全体的な予想は昨夜のツイートで詳しく説明しました…
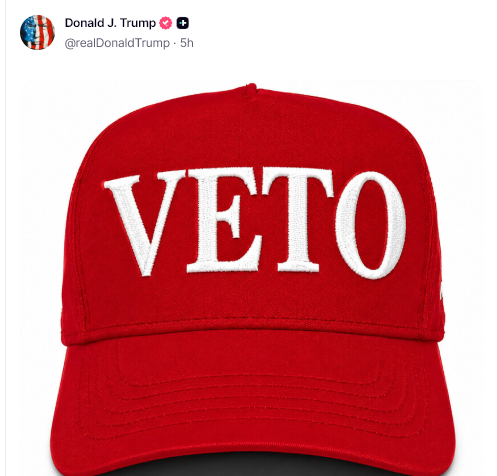
中間選挙に関する私の最終予測は、テレビ、ラジオ、ポッドキャストで100回以上、そしてコラムでもすでに述べてきましたが、改めて述べましょう。ブルーウェーブは存在しません。世論調査は偽物です。予測市場も偽物で、中共の資金で操作されています。接戦になるでしょう。歴史上、下院は民主党が獲得するでしょう。いつもそうであるように。与党は議席を失います。共和党にはミスをする余地がありません。ですから、たとえ数議席しか失わなくても、つまりほんのわずかな損失であっても、下院を失うことになります。しかし、民主党には信任がありません。民主党による不正行為で5~10議席がひっくり返されると思います。克服するのは困難です。ですから、民主党が下院で非常に僅差で勝利するでしょう。偽の投票用紙を数えるのに何日もかかるかもしれません。不正のない公正な選挙であれば、下院で勝利するでしょう。しかし、上院では勝利すると予測しています。そして、私の最大の賭けは、パクストンがテキサス州の上院議員の議席を獲得することです。私はこれに巨額の賭けをしました。テキサス州の世論調査でタリフレアコが勝利すると信じている人は愚か者です。テキサス州民はキリスト教の意味を全く理解していない共産主義者の変人で性倒錯者に投票するつもりはない。冗談でしょう?ミシガン州では民主党員が何千人もエル・サイードを見捨てている。ユダヤ人の民主党員でさえ、ユダヤ人を憎みイスラエルを破壊したいと願う過激なイスラムテロリスト、死ぬまでシャリア法を望んでいるこの人物には投票しないだろう。だから、午前3時に黒いバンでデトロイトに届けられる50万の偽の投票用紙を許さない限り、ロジャースは持ちこたえるはずだ。どちらにしても、ブルーウェーブなど存在しない。民主党が不法移民の郵便投票で不正をしているだけだ。トランプは今後2年間、彼らに拒否権を行使するだろう。彼らは何も達成できない。
つまり、まとめると、民主党の勝利はなかったということだ。
共和党は持ちこたえている。議会とねじれた政権が実現する可能性が高い。
しかし、アメリカではフランスやイギリスのようになりたいという声は上がっていません。社会主義、ましてや共産主義を支持する声もありません。シャリア法や国境開放、過激なイスラム教徒の入国を認めることを支持する声もありません。ほとんどのアメリカ人はアメリカ合衆国憲法を破棄したいとは思っていません。私が何度も警告してきたように…。
「ガソリン価格の高騰は一時的なものだが、共産主義、シャリア法、そして君の息子が女の子になることは永遠だ。」
では、なぜ「専門家」や世論調査員たちはこぞって民主党の圧勝を予測しているのだろうか?理由は簡単だ。彼らは自分自身を欺いているのだ。
まるで昔からのジョークみたいだ…
ある男が、自分の古いポンコツ車のオイル交換をするために自動車修理工場に入ってきた。整備士は「今日の調子はいかがですか?」と尋ねた。
男は「最悪だ。お金がどうしても必要なんだ。このポンコツ車を売りたいんだけど、走行距離が20万マイルもあるから誰も買ってくれないんだ」と言った。
整備士は言った。「あなたの問題を解決できますよ。200ドルください。走行距離計を2万マイルに戻します。ほら、問題解決。新車みたいになりますよ!」
男は200ドルを支払った。
1か月後、整備士は地元のスーパーマーケットで、ポンコツ車に乗った男を見かけた。彼は「それで、うまくいった?車は売れたの?」と尋ねた。
男は「もちろんそんなことはしないよ。なんでそんなことするんだ?俺の車は最高だ。まるで新車みたいだ。走行距離はたったの2万マイルだよ!」と答えた。
これが今日の民主党と主流メディアです(分かっています、同じことを繰り返していますね)。
彼らは詐欺師であると同時に妄想家でもある。彼らは自分たちの作り出した嘘を信じ込んでいる。自分たちの嘘を真に受けているのだ。
詐欺事件の第一部…
まず、民主党とディープステートは偽の世論調査を作成する。2016年、2020年、2024年の選挙で間違ったのと同じ偽の世論調査だ。ただ間違っているだけでなく、とてつもなく間違っている。
世論調査員は、民主党支持者を過剰にサンプリングし、民主党候補者が圧倒的なリードを保っているように見せるために報酬を受け取っている。その目的は、共和党支持者の士気を低下させると同時に、民主党候補者への支持を高めることにある。
詐欺事件のパート2…
民主党とディープステートは今年、新たな策略を講じた。彼らはポリマーケットやカルシといった予測市場を操作する方法を編み出したのだ。潤沢な資金を持つ民主党支持者(おそらく中共が主導)が予測市場に巨額の資金を投入し、民主党に有利なようにオッズを劇的に操作した。
今や偽の世論調査が予測市場と一致する。見事な手口だ。二重の欺瞞だ。
これは民主党の新たな「ファクトチェック」だ。あの詐欺事件を覚えているだろうか?民主党は嘘をつき、欺き、ガスライティングを行う。しかし、誰かがそれをグーグルで検索すると、ファクトチェッカーは嘘を「正しい」と宣言する。二重の欺瞞だ。
詐欺事件の第3部…
今や民主党の広報部門である主流メディアは、世論調査と予測市場の結果を24時間体制で報道している。どの記事でも民主党の圧勝を予測しているのだ。こうした繰り返し報道によって、有権者はまんまと騙されてしまう。これは三重の欺瞞だ。
不正行為の第4段階を忘れてはならない。選挙の夜から数日間、偽の投票用紙を数えて選挙を盗むのだ。こうして、偽の世論調査や偽の予測市場が結局は正確に見えるようになる。
通常であれば、このような詐欺や洗脳は効果抜群だろう。しかし、2016年以来、どんな時もトランプ大統領を支持し続けてきた7700万人のトランプ支持者/MAGA支持者は、そう簡単に騙されるような人たちではないと私は信じている。彼らは大勢で投票所へ足を運び、共和党に投票するだろう。そうすれば、トランプ大統領は仕事をやり遂げることができるのだ。
つまり、「ブルーウェーブ」は起こらないだろう。しかし、民主党はとんでもない不正行為を行うだろう。主に偽の投票用紙と、何百万もの不法移民による郵便投票だ。これが今回の選挙における彼らの主な不正行為の手口、つまり不正な郵便投票なのだ。
この不正行為は恐らく下院の議席を失うことになるだろう。しかし、上院はかろうじて、ギリギリのところで議席を維持できるだろう。
そして、今後2年間は議会とねじれた政権が続くことになるでしょう。
民主党は何も法案を可決しないだろう。そして、反抗的なトランプ大統領は、大統領令によって国政を運営するだろう。
それが私の最終予想です。
さあ、史上最多の人数で投票に行きましょう。まるであなた自身と子供たちの命がかかっているかのように。なぜなら、本当にそうなのですから。
https://www.thegatewaypundit.com/2026/11/wayne-root-las-vegas-oddsmaker-best-record-modern/
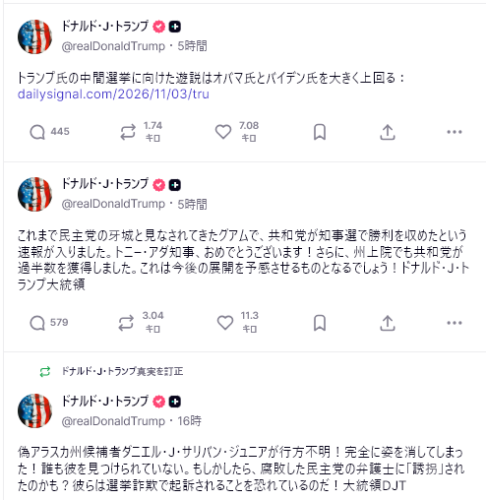
11/3The Gateway Pundit<POLITICAL EARTHQUAKE: Trump DOJ Sends Criminal Target Letters to 20 Democrats, Including Deep State Lawyer Marc Elias Over Decoy Dan Sullivan Scheme=政治的大変動:トランプ政権下の司法省、おとりのダン・サリバン計画を巡り、ディープステートの弁護士マーク・エリアスを含む民主党員20人に刑事訴追状を送付>
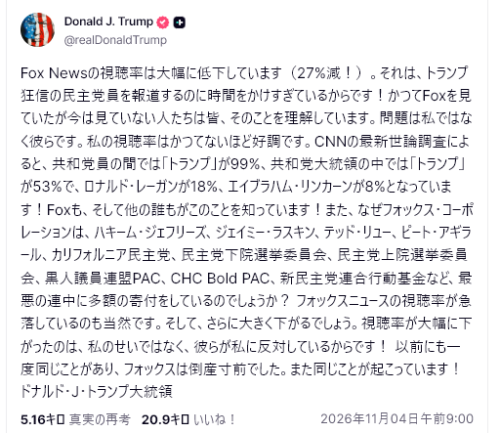
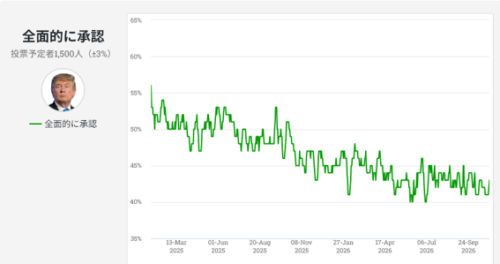
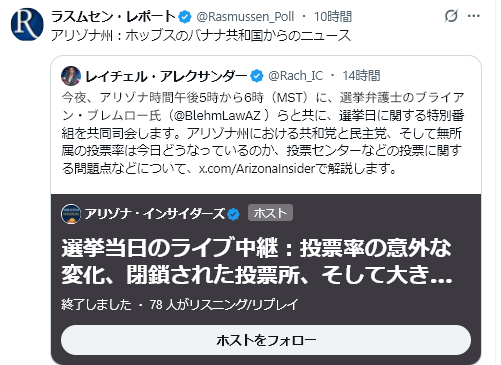
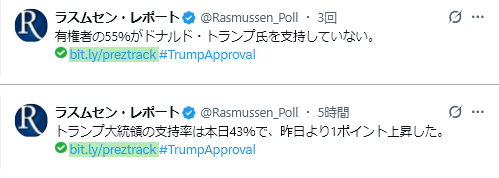
11/3Rasmussen Reports<Trump Approval Index Month-by-Month Trump Approval Down One Point in October=トランプ大統領の支持率(月別) トランプ大統領の支持率は10月に1ポイント低下>
トランプ大統領の支持率を日々追跡していると 、日々の変動にばかり気を取られて、全体像を見失ってしまうことがあります。長期的な傾向を把握するために、ラスムセン・レポートは月ごとのデータを集計しており、トランプ大統領の任期中の結果は以下のグラフでご覧いただけます。
11/3阿波羅新聞網<打败中共 日本酝酿大杀器!华府专家突然松口—日本发展核潜艇制衡中共?美专家态度正面=中共を打ち負かす、日本が「殺人兵器」を検討か!米専門家は突然容認の姿勢――日本が原子力潜水艦を導入し中共を牽制?米専門家は前向きな反応>
米ワシントンの専門家(米海軍関係者を含む)の間で、「日本による原子力潜水艦(原潜)の導入」という構想に対し、容認的な姿勢が広がりつつある。彼らは、もし日本の自衛隊が原潜を保有すれば、中共に対してより効果的な抑止力となり得ると考えている。
『日本経済新聞』の11/3付報道によると、10/23に開かれた国会の審議において、小泉進次郎防衛大臣は、次世代潜水艦の動力システムを検討するにあたり、「あらゆる選択肢を議論の対象に含めるべきだ」と述べ、原子力潜水艦に対して前向きな姿勢を示唆した。
日本は年内に安全保障関連の主要3文書を改定する予定であり、政策のあらゆる見直しがその検討対象となり得る。
海上自衛隊が現在運用している通常動力(ディーゼル電気推進)潜水艦に比べ、原子力潜水艦は連続潜航時間が格段に長い。これにより、敵に発見されるリスクが低減するだけでなく、より高速での航行を長時間維持することが可能となる。小泉進次郎はさらに、原子力潜水艦は乗組員の安全向上にも寄与すると指摘した。この構想は、与党連立の一角を担う日本維新の会の一部議員からも支持を得ている。
中共海軍への対抗策としての原子力潜水艦
米国では、日本が原子力潜水艦を保有することは、インド太平洋地域の安全保障に寄与すると考える向きがある。今年9月、米海軍関係者が『日本経済新聞』などのメディアの取材に応じ、日本政府は原子力潜水艦の導入を検討すべきだと語った。
核共有から核保有へ。
https://www.aboluowang.com/2026/1103/2453042.html
11/3阿波羅新聞網<俄军遭“供应链暗杀”!致命打击直插后方=ロシア軍が「サプライチェーン暗殺」の標的に!後方を直撃する致命的な打撃>
ロシア・ウクライナ戦線において、ドローンのオペレーターを標的とした「サプライチェーン暗殺」事件が発生したことが明らかになった。 X(旧Twitter)上の複数の情報によると、前線へ送られたFPV(一人称視点)ドローン用ゴーグルの一部が密かに改造され、内蔵の冷却ファンが小型爆発物に置き換えられていたことが判明した。これにより、ロシア軍のドローン操縦士らが使用中に顔や目を爆発で負傷する事態が発生している。
Xユーザーの@PrzemekShuraによると、問題の装備は約80台に上り、主に「Skyzone Cobra X V4」というモデルであるという。改造者は、本来冷却用だったファンを巧みに取り外し、その場所に10〜15グラムの自家製爆薬と起爆装置を仕込んでいた。
この爆発物を隠した装置は、ゴーグルに通電した瞬間、あるいはファンが作動した瞬間に爆発する仕組みになっている。操縦士がゴーグルを装着して電源ボタンを押すと、その直後に目の前で爆発が起きるというものだ。Xユーザーの@VictorKvert2008の情報によれば、これまでにベルゴロド州、クルスク州、およびロシア軍占領地域において、少なくとも8件の爆発事例が確認されており、複数の操縦士が顔に重傷を負い、視力に深刻なダメージを受けている。
この危険な装備の出所や黒幕については、ソーシャルメディア上で激しい議論が交わされている。@VictorKvert2008は、この装備のサプライチェーンに中国が関与していると指摘した。一方で、ウクライナの情報機関が周到に計画した「敵後方での破壊工作」である可能性を指摘する声もある。つまり、装備のサプライチェーンに介入して改造を施すことで、敵のドローン戦力をピンポイントで無力化しようとしたのではないかという見方だ。この件についてロシア・ウクライナ双方の当局から公式な確認はなされていないものの、ソーシャルメディア上で大きな注目を集めており、現代の戦争におけるサプライチェーンにおいて、民生品を軍事転用する際に生じるセキュリティ上の懸念を浮き彫りにしている。
ユダヤ人のやり方のように思える。
https://www.aboluowang.com/2026/1103/2452980.html
11/3阿波羅新聞網<中南海新动向:罕见谈党内民主!习惨失一尊地位?=中南海の新たな動き:異例の「党内民主」への言及!習近平は「一尊の指導者」の地位を失ったのか?>
『決定』は異例にも党内民主に言及し、民主集中制を厳格に貫徹・実行するよう求めた。また、各級党組織の「トップ(一把手)」による職務遂行や権力行使を適正化し、「独断専行(一言堂)」や「家父長制的支配」を禁じるとともに、組織の各階層において「トップ」個人の権威を擁護するよう求めることも禁止した。唐靖遠は、こうした党内民主に関する記述は、いずれも習近平を標的にしたものだと分析している。習近平の「唯一絶対の権威(定于一尊)」という核心的地位は、党内で実質的に終焉を迎えた可能性が高く、中共はすでに集団指導体制へと回帰しているという見方だ。
やはり27年秋の党大会で習の指名はなし?
https://www.aboluowang.com/2026/1103/2452921.html
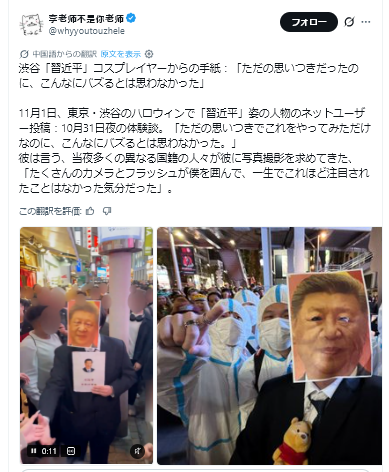
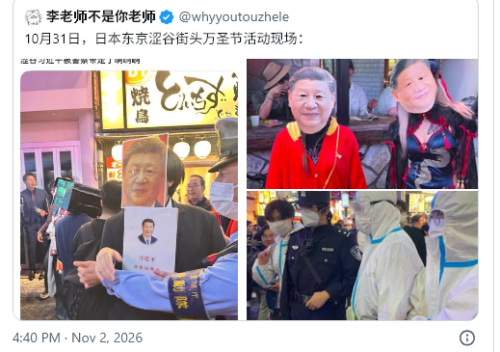
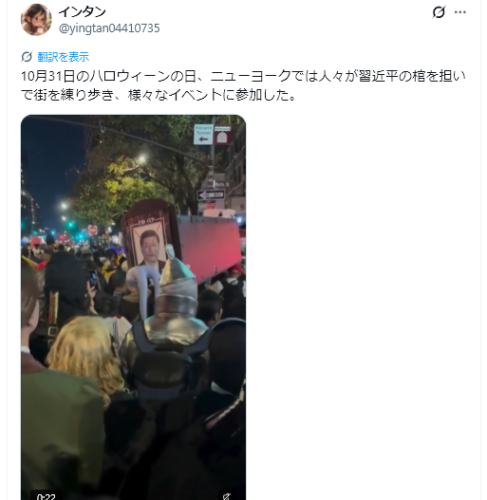
11/3阿波羅新聞網<习近平面具引爆东京!美华人送他“见鬼”,现场曝光=習近平のマスクが東京で波紋!在米中国人が「地獄へ落ちろ」と突きつける――現場の様子が明らかに>
人気がないのは当たり前、独裁者だから。
https://www.aboluowang.com/2026/1103/2452952.html
木村氏の記事では、悪の枢軸国は悪いことをするのは天才的。北朝鮮は長年制裁を受けていたのに、中ロが裏で支援していたから、いろんな技術が身に着いた。バイナンスは2017年に上海で設立されたが、わずか2ヶ月後に中共政府が仮想通貨を全面禁止したため、すぐに中国から撤退し、今は本社はUAE・アブダビにあるとのこと。損害補填はどのようにするのかは分からない。
記事
(写真:VCG/アフロ)
目次
- 北朝鮮の国家支援を受けたハッカーの犯行
- 攻撃者は開発・運用エンジニアのノートパソコンを乗っ取る
- 暗号資産を狙う高度な金融犯罪を専門とする「トレーダートレイター」
- 銀行の送金システムまで悪用、北朝鮮ハッカーが繰り返した巨額窃取
- 北朝鮮による暗号資産窃取の大規模化を象徴した2022年のRonin Bridge事件
- 北朝鮮ハッカーは2025年だけで20億2000万ドル相当の暗号資産を盗む
[ロンドン発]世界最大級の暗号資産(仮想通貨)取引所バイナンスで、総額63億6000万ドル(約1兆円)相当の暗号資産が不正に流出する事件が起きた。被害額は2025年のBybit事件の約4倍に達し、暗号資産の窃取事件として史上最大となった。
北朝鮮の国家支援を受けたハッカーの犯行
米連邦捜査局(FBI)は10月31日、北朝鮮の国家支援を受けたハッカー集団「トレーダートレイター」による犯行だと発表した。盗まれた資産の大部分はわずか約20分間で流出していた。
米ブロックチェーン分析会社TRMラボによると、10月29日、バイナンスが保有するウォレットから数十億ドル相当の暗号資産が流出し始めた。暗号資産は攻撃者が管理するアドレスに送金された。資金流出時点の資産価格で算出した総額は63億6000万ドルにのぼった。
流出額の内訳は、ブロックチェーン別に見ると、イーサリアム上で37億9000万ドル、ビットコインで14億7000万ドル、トロン上で6億2800万ドル、XRPレジャー2億9600万ドル、ソラナ9600万ドル、アービトラム、オプティミズム、ベース計3900万ドル、アバランチ2800万ドル、ポリゴン1000万ドルだ。
攻撃準備は暗号資産の窃取が行われる少なくとも36時間前から始まっていたとされる。攻撃者のウォレットには10月28日朝から暗号資産の送金元を分かりにくくする匿名化サービス「トルネード・キャッシュ」を通じて少額の暗号資産が3回にわたって送金されていた。
攻撃者は開発・運用エンジニアのノートパソコンを乗っ取る
29日、攻撃者は攻撃用コードを初めて展開し、2つのウォレットを使ってテストを実施。3つ目のウォレットで最終版コードを試していた。4時間後、バイナンスのウォレットで事前に準備した不正なコードを実行させた。
最初に暗号資産が窃取されたのはXRPレジャー上で、バイナンスの5つのウォレットから攻撃者が管理する単一のアドレスへ送金された。続いてソラナ、オプティミズム、ビットコインのバイナンス・ウォレットから攻撃者のアドレスに送金された。
バイナンスの初期調査では、開発・運用エンジニアのノートパソコンを乗っ取り、内部システムにアクセスした後、権限のない出金取引を送信した可能性が浮上した。さらに、その後の調査では別の侵入箇所も確認された。TRM Labsは、異なるブロックチェーンのウォレットからほぼ同時に正規の電子署名を伴う送金が実行されたことから、バイナンスの送金承認システムそのものが侵害された可能性を指摘している。
バイナンスは顧客資産の全額補填を約束した。ステーブルコイン発行会社などによる迅速な対応で、10月30日時点で約27億ドル相当の資産が凍結された。一方、攻撃者は発行者による凍結が困難なイーサリアムやビットコインだけでも約24億ドル相当を保有しており、資金洗浄(マネーロンダリング)の動きも確認されている。
暗号資産を狙う高度な金融犯罪を専門とする「トレーダートレイター」
今回の攻撃は暗号資産を狙った高度な金融犯罪を専門に活動する「トレーダートレイター」に該当する可能性が高い。企業のエンジニアや技術幹部に接近し、採用担当者や取引先関係者などを装って信頼を獲得した後、システム内部の正規の権限を悪用する攻撃を得意とする。
米政府は北朝鮮の朝鮮人民軍偵察総局を国家主導のサイバー活動に関与する主要機関と位置付けている。
こうした活動は広く「ラザルス・グループ」の名称で知られ、金融機関を狙う「APT38」や暗号資産取引所への攻撃に関連する「トレーダートレイター」など複数の名称で追跡されている。
これまで北朝鮮関連では2014年のソニー・ピクチャーズ情報流出、16年のバングラデシュ銀行(中銀)8100万ドル窃取、17年のWannaCryランサムウェア、24年のDMMビットコインの3億800万ドル流出、25年の暗号資産取引所Bybitの15億ドル流出が起きている。
ソニー・ピクチャーズ・エンタテインメントへのサイバー攻撃では北朝鮮人プログラマーが米司法省に訴追された。事件の背景には北朝鮮の最高指導者、金正恩を題材にした米コメディー映画『ジ・インタビュー』があった。
銀行の送金システムまで悪用、北朝鮮ハッカーが繰り返した巨額窃取
攻撃者は社内ネットワークに侵入し、幹部の電子メール、従業員情報、未公開作品を流出させた。データを消去する破壊型マルウェアを利用し、企業活動に深刻な混乱を引き起こした。特定の政治目的のため外国の民間企業に対して破壊的なサイバー攻撃が行われた。
バングラデシュ銀行から8100万ドルが盗まれた事件では北朝鮮ハッカーとみられる攻撃者は銀行のコンピューターシステムへ侵入し、国際銀行間通信協会(SWIFT)を利用して不正な送金を命令していた。盗まれた資金はフィリピンの銀行口座を経由しカジノなどに流れていた。
金融機関の取引承認プロセスを掌握し、SWIFTの送金ネットワークを利用して巨額の資金を動かしていた。正規の金融取引システムを悪用して不正送金を成立させた点は今回のバイナンス事件と構造的に共通する。ただし使用された送金技術や具体的な侵入手口は異なる。
世界中の病院や企業を襲ったWannaCry事件ではWindowsの脆弱性を悪用する自己増殖型マルウェアが大量のコンピューターに拡散、ファイルを暗号化して身代金を要求した。英国では国民保健サービス(NHS)の病院や医療機関が影響を受け、診療や予約に大混乱が生じた。
北朝鮮による暗号資産窃取の大規模化を象徴した2022年のRonin Bridge事件
北朝鮮ハッカーによる暗号資産窃取の大規模化を象徴したのが22年にブロックチェーンゲームに関連するローニン・ブリッジから6億2000万ドル相当の暗号資産が盗まれた事件だ。
ローニン・ブリッジは異なるブロックチェーン間で暗号資産を移動させる仕組みだ。取引の正当性を確認する署名権限が悪用されていた。
それ以降、暗号資産を狙った北朝鮮の窃取が相次いだ。DMMビットコイン事件では最初に狙われたのは被害を受けたDMMビットコイン自身ではなく、ウォレット管理ソフトウエアを提供する日本企業の従業員だった。
攻撃者は採用担当者を装い、ウォレット管理システムへのアクセス権を持つ従業員に接触。職務や技術的な能力を調べ、従業員が不審に思いにくい形を装っていた。マルウェアを作るだけではなく、標的企業の人員配置、業務内容、取引関係を研究している可能性が高い。
「トレーダートレイター」の特徴は暗号資産取引所のシステム管理者や開発・運用エンジニアを標的にしたニセの採用活動だ。攻撃者は高給の求人や転職機会を装い、標的に不正なソフトウエアを実行させる。
DMMビットコイン事件では攻撃者はニセの採用試験を通じて従業員の端末に侵入し、その後、社内システムにアクセスしていた。
北朝鮮ハッカーは2025年だけで20億2000万ドル相当の暗号資産を盗む
米財務省はこうした北朝鮮のエリートサイバー犯罪集団が違法な兵器・ミサイル開発計画を支えているとして制裁対象に指定している。
国連安全保障理事会の北朝鮮制裁専門家パネルは24年、17~23年に暗号資産取引所を標的として発生した北朝鮮の関与が疑われるサイバー攻撃58件、被害額30億ドルを調査していると報告した。
米ブロックチェーン調査会社Chainalysisの分析(25年12月時点)では、北朝鮮ハッカーは25年だけで少なくとも20億2000万ドル相当の暗号資産を盗み、累計は約67億5000万ドルに達した。今回のバイナンス事件は1件だけでこの累計額にほぼ匹敵する。
民間の犯罪集団と異なり、北朝鮮の攻撃者は国家安全保障上の目的や資金調達という任務を持って活動している。時間をかけて標的のシステムを調査し、必要な権限や業務手順を理解してから攻撃を実行する。
盗んだ暗号資産をそのまま北朝鮮が自由に使用できるわけではない。交換業者、仲介者、複数のブロックチェーンなどを利用して資金を移動させて資金洗浄し、現金化できる組織力と犯罪能力が北朝鮮にはある。
良ければ下にあります
を応援クリックよろしくお願いします。