10/13The Gateway Pundit<This Week, a Judge in Nevada May Put an End to Election Theft and Save America=今週、ネバダ州の判事が選挙窃盗に終止符を打ち、米国を救うかもしれない>
米国の民主主義も不正選挙で危ういが、それに戦おうとする人たちがいるところが素晴らしい。
全国的な選挙における物理的および電子的監査管理の圧倒的な欠如は驚くべきものです。有権者名簿の操作、ずさんな物理的投票用紙保管手順、期日前投票および選挙後の集計における透明性の欠如、説明責任のない郵便投票/投函箱の使用など、偽りの「署名検証」やhttps://tinapeters.us/の調査結果など、すべてが災難につながります。ティナの調査結果は、選挙記録が52 USC 20701の要件よりもはるかに前に削除されていること、違法な無線機器が選挙インフラに蔓延していること、そして操作された結果を送信するために違法な二次報告データベースが作成されていることを明らかにしました。これらのすべてについての議論は、ティナのウェブサイトに掲載されています。
これらの調査結果だけでも十分だったのに、誰もが気づいているのに誰も口にしない重大な問題が最近まで特定され、明確にされていなかった。ネバダ州のある牧師が明白な事実に気づき、全アメリカ人を代表して自ら訴訟を起こしたのだ。彼の訴訟は、次のような状況において法律が全く遵守されていないことを浮き彫りにしている。
「紙の投票用紙がスキャンされると、ネバダ州改正法(NRS)293.2696条で求められているように、有権者が自分の投票がどのように集計されたかを確認する方法はありません。」この法律は、NRSの項目2に記載されているように、有権者が自分の投票がどのように行われ、集計されたかを確認できることを要求しています。引用は次のとおりです。 「各有権者が、投票が行われ集計される前に、投票用紙で選択した投票を非公開かつ独立して確認できるようにする」。
明確にしておきますが、投票用紙は選挙コンピューターシステムにスキャンされるまで投じられたり集計されたりしたとはみなされません。その時点で 集計されるのは、紙の投票用紙の電子版のみです。スキャンされた紙の投票用紙は集計されません。有権者が選択を行うために使用する電子投票マーキング装置(BMD)と、その選択に基づいて印刷される紙の投票用紙(有権者がスキャナーに手渡しで持っていくもの)は、 「投じられ、集計された」状態です。
紙の投票用紙がスキャンされた後、電子的に投票が行われ、集計されます。その後、その紙の投票用紙は、電子集計プロセス全体を通して二度と使用または参照されることはありません(なお、この集計はコンピュータアルゴリズムとデータ処理の隠された領域内でのみ行われます)。
これが牧師の本人訴訟の核心であり、なぜなら、有権者はコンピューターのソフトウェアやアルゴリズムの内部で何が起こっているのかを確認することが不可能であるため、ここで有権者はすべての保管責任と追跡可能性を失うからである。
この意図的な監視と追跡の遮断は、NRS293.2696に規定されているように、すべての有権者が自分の投票がどのように行われ、集計されたかを法律に基づいて確認する能力を完全に破壊します。残念ながら、この法律違反は全国のすべての投票システムで実施されています。
さらに悪いことに、ドミニオン社(現リバティ・ボート社)は投票用紙画像改変ソフトウェアの特許を保有しています。この機能によって生じる検証可能性の欠如は問題の本質的な部分であり、このNRS(ネバダ州法)の直接的な違反につながっています。その結果、すべての有権者は「目に見えないアルゴリズムとデータ処理を信頼する」という状況に追い込まれます。上記の段落で指摘したすべての違反を考慮すると、NRS 293.2696で要求されているように、目に見えず検証できないものを信頼するのは正気の沙汰ではありません。
残念ながら、 私たちの選挙は、意味のある監視や監査手続きが一切なく、「我々国民」の選択を反映した正直な結果を算出するよう強制する 、無責任で国際的なディープステートの秘密作戦という、儀式的なものに成り下がってしまいました。言い換えれば、私たちの選挙エコシステム全体が、米国を内部から破壊するというアジェンダを持つ外国のグローバリストのディープステートの利益によって乗っ取られてしまったのです。トランプ大統領は、2026年7月16日の国民への演説で、これらの脅威を明確に述べました。
米国内およびその他約75か国におけるあらゆる選挙活動は、この外国のグローバリスト・ディープステート陰謀団によって管理されています。物理的な活動からサイバー空間での活動まで、これらの活動はすべて相互に関連しています。彼らの支配の目的は、これらの外国勢力による選挙の窃盗に極めて重要であり、ディープステート・グローバリストの外国勢力に我が国と軍隊の支配権を握らせることです。バイデン政権時代に軍隊に蔓延した、意図的な外国の侵略者による癌は、米国の安全保障に深刻な損害を与え、私たちは今もなおその影響から抜け出そうと奮闘しています。
我々の選挙は10段階評価で10の危機的状況にあり、あらゆる警告灯が赤く点滅している。
有権者が紙の投票用紙を電子的にスキャン、投函、集計するために手渡した時点で、サイバー戦場は人間の目には見えなくなりますが、投票用紙の運び屋や投票用紙の収集といった物理的な側面は目に見えています。しかし、すべての物理的な活動は、極めて高度なソフトウェアエンジニアの世界にのみ隠された、違法かつ悪質な計算によって動かされていることを忘れてはなりません。そして、彼らの悪質で腐敗した独自ソフトウェアさえあれば、一発の銃弾も撃つことなく、地球上で最も強力な国家を征服することができるのです。
これらすべての意図的な重大な問題は、選挙操作と窃盗という要石に根ざしており、第五列である。
弱みを握られ操られた米国人によって助長されるこの静かなる外国侵略の最終目標は、常に選挙を盗むという武器によって米国を破壊することだった。 2026年11月にこの大量破壊兵器が放置されれば、中間選挙を通じて爆発するだろう。 だからこそ、ネバダ州でのこの本人訴訟は、我が国の将来にとって極めて重要なのだ。 投票者が投票方法や集計方法を知る権利を否定することで、投票者の権利が最初の一歩から無効化されてしまうならば、投票集計や認証に関するその後のいかなることも有効とはみなされないだろう。
ヘグセス戦争長官の以下の書簡は、NRS 293.2696の根本的な違反の決定的な要因となる状況を具体的に説明している。
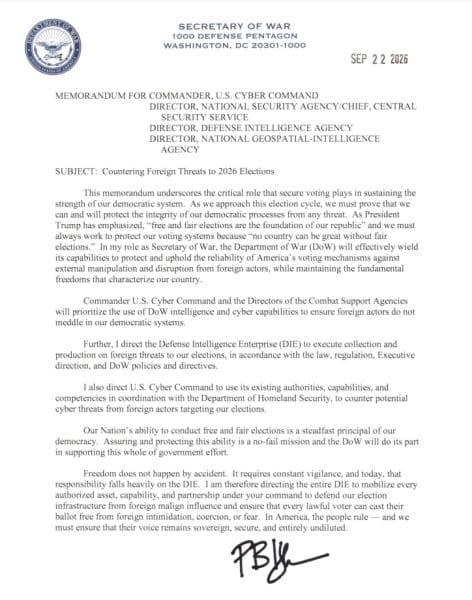
我が国は外国勢力による国際的な陰謀団から攻撃を受け続けており、有権者が自分の票がどのように集計されたかを知る権利を否定することは、あらゆる選挙不正の根源となる根本的な権利侵害である。
10/13The Gateway Pundit<GLOBALIST POWER GRAB? UN Adopts New Pandemic Preparedness Declaration in 153–3 Vote — Trump’s America Joins Israel and Argentina in Defiant Opposition=グローバリストによる権力掌握か?国連、153対3の投票で新たなパンデミック対策宣言を採択 ― トランプ政権下の米国はイスラエル、アルゼンチンに加わり、断固として反対>
中ロが賛成しているのは怪しいと思わないと。日本も安易に賛成してはダメ。バイデンの任期中、武漢肺炎時の強制ワクチンを思い出した方が良い。
国連総会は火曜日、パンデミックの予防、準備、対応に関する拘束力のない「政治宣言」を、153対3という圧倒的な賛成多数で可決した。反対票を投じたのは米国、イスラエル、アルゼンチンのみで、ニュージーランドとパラグアイは棄権した。
国連ニュースによると、この宣言はパンデミックへの備えに関する国際協力の強化を求め、2025年5月に採択された世界保健機関(WHO)の物議を醸したパンデミック協定を歓迎している。
この宣言は公式には法的拘束力を持たず、つまり、世界保健機関(WHO)が米国民に対してロックダウン、ワクチン接種義務化、その他の公衆衛生上の制限を課す法的権限をそれ自体で与えるものではない。
しかし、圧倒的な賛成票は深刻な政治的問題を提起する。国際保健機関は、主権国家の意思決定にどれほどの影響力を持つべきなのか?
トランプ政権にとって、その答えは明確だった。米国の公衆衛生に関する決定は、米国の管理下に置かれなければならない、ということだ。
https://www.thegatewaypundit.com/2026/10/globalist-power-grab-un-adopts-new-pandemic-preparedness/
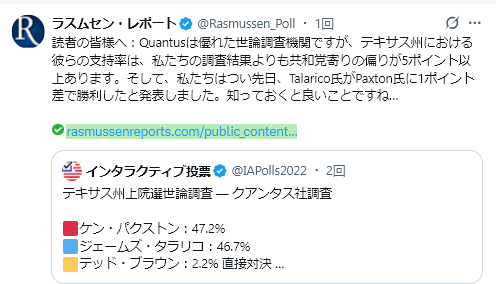
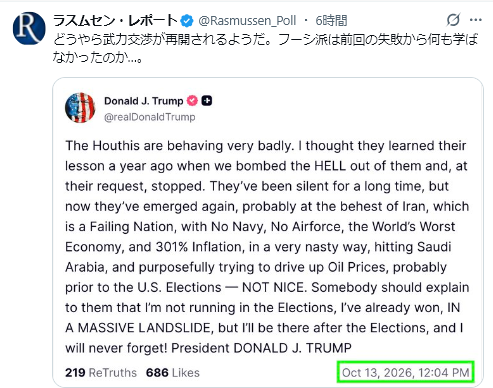
10/13Rasmussen Reports<Only 37% See America Winning Iran War=米国がイラン戦争に勝利すると見ているのはわずか37%>
イランとの戦争開始から8ヶ月が経過したが、米国が勝利していると考えている有権者は半数以下で、3分の1は膠着状態にあると見ている。
ラスムセン・レポートが実施した最新の全国電話・オンライン調査によると、米国の有権者の37%が米国が戦争に勝利していると考えている。17%はイランが勝利していると回答し、33%は米イラン戦争は膠着状態にあると考えている。13%はどちらとも言えないと回答した。
10/14阿波羅新聞網<德媒:欧盟大棒打趴北京 习只剩一条路=ドイツメディア:EUが強硬姿勢で北京をノックアウト、習に残された道は一つ>
ドイツのメディア「RedaktionsNetzwerk Deutschland、RND」は論評の中で、ハイブリッド車に関する合意はEUと中国の間で差し迫っていた貿易紛争を回避したものの、同時に、EUが強硬な姿勢を示して初めて北京から譲歩を引き出せるということも証明したと指摘した。また、『die tageszeitung』紙は、ハイブリッド車分野での合意はEU・中国間の深刻な貿易不均衡を緩和するものではなく、中国製品への包括的な相殺関税の賦課こそが、EUにとって唯一の選択肢となり得ると論じている。
EUと中国が合意に達したハイブリッド車に関する件について、ニュースサイト「RND」は、北京による今回の譲歩はEUからの圧力に屈した結果のやむを得ない措置であり、自国の貿易政策に対する根本的な認識の転換によるものではないとする論評を掲載した。 「欧州の強硬姿勢が初めて成果を上げている」と題されたこの論評は、次のように述べた。
「中国に対しては、懇願しても何の効果もなく、断固として反撃して初めて目的を達成できる。そして今回、EUの反撃は即効性のある成果をもたらした。巨額の補助金を受けている中国製ハイブリッド車の輸入問題について、EUと中国がついに合意に達したことは、間違いなく良い兆候である。EUのシェフチョビッチ通商担当欧州委員は、中国側がハイブリッド車の輸出量を半減させる見通しであることを明らかにした。シェフチョビッチが北京で成し遂げたこの進展は、多くの外交官にとって驚きであった。
長きにわたり、中国は『緊密な経済・貿易関係は最終的に双方に成長をもたらす』という約束で欧州側をなだめてきた。しかし実際には、中国の産業界が主な利益を享受する一方で、欧州企業はますます大きな圧力にさらされてきたのである。
今、北京がついに妥協の姿勢を見せたことは重要なシグナルに違いないが、各方面は非現実的な幻想を抱くべきではない。中国側の妥協の背景にあるのは、自らの非を認めたからではなく、純粋に利益を天秤にかけた結果に過ぎないからだ。」
中国人は平気で嘘をつき、約束破りをする。割当を超えたら通関させないこと。
https://www.aboluowang.com/2026/1014/2445307.html
10/14阿波羅新聞網<美媒重磅:习“终局倒计时”!全球瞩目=米メディアの重大報道:習は「終局へのカウントダウン」!世界が注目>
火曜日、米メディア「Semafor」が大きな注目を集める論評を発表した。同記事は、習近平の「終局へのカウントダウン」が世界中の注目を集めるドラマになると分析している。また、習が失脚した後、中共内部で激しい動揺が生じ、かつて毛沢東の死後に旧側近らがクーデターを起こしたような事態さえ起こり得ると指摘している。
10/26~29の五中全会に注目。
https://www.aboluowang.com/2026/1014/2445239.html
10/13阿波羅新聞網<北京脸丢大了!15小国超车中共=北京、大恥をかく! 15の国・地域が中共を追い抜く>
アジア開発銀行(ADB)の予測によると、2026年の台湾の経済成長率は11.0%に達し、アジア太平洋地域の発展途上18経済圏の中で1位になると見込まれている。これは主にAI需要に牽引された半導体輸出によるものである。一方、中共統治下の中国本土の成長率はわずか4.6%で16位にとどまり、インドネシア、シンガポール、マレーシア、カザフスタンなど15の国・地域に後れを取る形となった。評論家の王篤然はこう指摘した。「15もの国・地域に追い抜かれて初めて、中共体制の『リターン(成果)』がいかなるものかが見えてくる」。
中共はマイナス成長ではないか?
https://www.aboluowang.com/2026/1013/2445022.html
10/13阿波羅新聞網<习总嗨翻!隔空打牛—习主席很嗨!战狼隔空打牛 制裁拉美外交官=習総書記が大興奮!「空振り」の制裁劇—習主席はご機嫌!「戦狼」外交官がラテンアメリカの外交官に制裁発動>
最近、中共の「戦狼外交官」たちがまたしても一幕の芝居を演じた。それは「空砲(実効性のない)制裁」である!10/12、中共は激昂した様子で、パラグアイのビヤド通信大臣とベリーズのフォンセカ外相に対し、厳しい制裁を科すと発表した!その理由は、この二人の政治家が「頑なに反中的」であり、「台湾独立の駒となることを甘んじて受け入れ」、あろうことか台湾と正式な外交関係を維持し続けているからだというものである!中共がこれら二人の外国人政治家に着せた罪状は深刻そうに聞こえ、打ち出された制裁措置も「雷鳴が轟くような」威勢の良さである。第一に、中国国内の資産を凍結する!第二に、中国の機関が彼らと協力することを禁止する!第三に、ビザの発給を拒否し、中国本土・香港・マカオへの入国を生涯禁止する!いやはや、事情を知らない人が見れば、この二人のラテンアメリカの大臣が、巨額の私財を「河南の村鎮銀行(取り付け騒ぎが起きた銀行)」に預けていたとか、あるいは雄安の「ゴーストタウン」で別荘を買おうと楽しみにしていたのかと勘違いしてしまうほどである!しかし実際には、パラグアイとベリーズは元々台湾の国交樹立国であり、共産党政権下の中国とは国交を結んでいない。
石平氏への制裁と同じ。“不痛不痒”=痛くもかゆくもない。芝居好きな中国人。
https://www.aboluowang.com/2026/1013/2444986.html
10/14日経朝刊<留学生予備校、難関大受験に強み 行知学園は中国人の東大合格50人超>
国民の税金を使って、何故敵国人を教育するのか?日本人は頭が本当に悪くなった。
https://www.nikkei.com/article/DGXZQOUC287L60Y6A720C2000000/
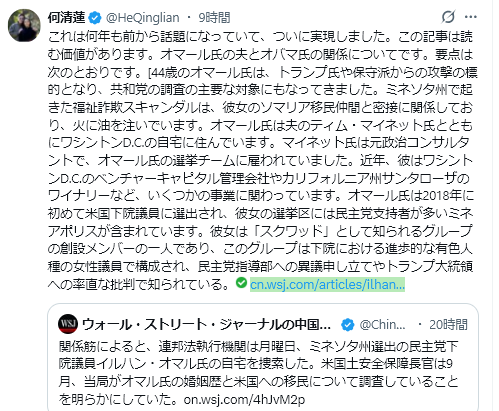
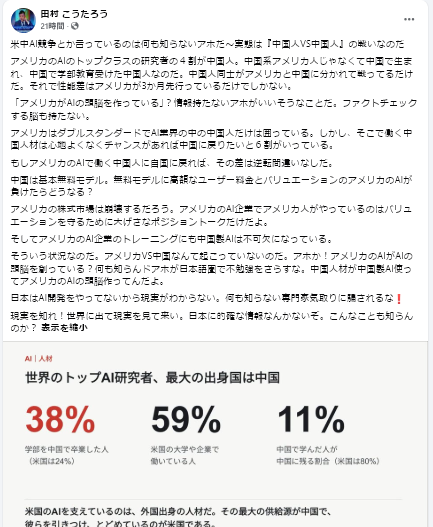
李氏の記事では、生成AIの進歩に伴い、犯罪者が犯罪するのをたやすくしたと感じる。田村氏のXにあるようにAI研究者の層の厚さは中国がトップ。今回の韓国のハッキングも中国人がやったと思う。研究者だからハッキングしないなんて言うことはないから。性格の悪い民族を豊かにし、技術まで与えた咎めが自由主義国に出ている。
記事
(画像:Eye catch 0.2/Shutterstock)
目次
- 氏名や電話番号ばかりか、年収やローン限度額まで
- ARTEXはソースコードの公開停止、開発・サポートも停止へ
- クローズアップされた中国・広東省に関係する人物、当人は関与否定
- AI悪用で急速かつ広範囲に展開し出したサイバー攻撃
最近、韓国の金融機関を相次いで襲ったAIを悪用したサイバー攻撃が、世界の金融・セキュリティー業界の注目を集めている。新韓銀行やKB国民銀行などの大手銀行をはじめとする金融機関で個人情報が流出した今回の事件では、中国で開発されたAIエージェント「ARTEX(アルテックス)」が使われたとみられている。AIがハッキングの技術的ハードルを下げたことで、高度な専門性を持たない攻撃者でも複数の標的を同時に攻撃できるという脅威が、現実のものとなった。
氏名や電話番号ばかりか、年収やローン限度額まで
今回のハッキングは9月末から10月初めにかけて、「新韓銀行」、「KB国民銀行」、「ハナ銀行」など韓国の金融機関で相次いで発生した。
金融当局などによると、当初、少なくとも7つの金融機関で計約6万8000件の個人情報が流出したと報じられた。その後も調査が進み、攻撃の対象となった銀行は少なくとも9行に上ると報じられている。
新韓銀行では約2万5000人の顧客情報が流出し、氏名や電話番号に加え、年収やローン限度額など、個人の金融状況を具体的に示す情報も含まれていた。攻撃者は、融資仲介業者向けの照会サービスや職員向けモバイル業務支援システムなど、銀行の基幹システムとは別に運用されている、比較的セキュリティーの弱い経路を狙ったとみられる。
金融当局は10月4日、金融業界全体を対象とした緊急点検会議を開いた。さらに6日には、個人情報の流出に伴う金融詐欺などへの警戒を呼びかける消費者警報の「注意」段階を発令。1カ月間の「個人情報流出に伴う二次被害特別対応期間」を設けると発表した。当局は、これまでのところ顧客資金の流出などの二次被害は確認されていないと発表している。
ただ、オンラインコミュニティーでは二次被害を心配する声が相次いでおり、二次被害が発生した場合には全額補償すると表明した銀行もある。点検の対象は、銀行から貯蓄銀行、相互金融機関へと広がり、暗号資産やフィンテックにまで拡大した。
ARTEXはソースコードの公開停止、開発・サポートも停止へ
複数の金融機関への攻撃では、一部で共通するIPアドレスが確認された。米クラウドストライク(CrowdStrike)の調査では、攻撃者が香港のサーバーを主要な活動拠点とし、別のサーバーでARTEXを稼働させていたことも判明した。攻撃には複数のプロキシIPアドレスが使用されていたとみられる。金融当局は、同一の攻撃主体が複数の金融機関を狙った可能性を視野に調査している。
ARTEXは単体のAIモデルではなく、米OpenAI(オープンAI)、米アンソロピック(Anthropic)、中国のディープシーク(DeepSeek)など外部のAIモデル(大規模言語モデル、LLM)を連携させて使う、マルチエージェント型のセキュリティー診断プラットフォームである。
中国のセキュリティー開発者が企業の脆弱性を診断するために作ったが、今回はハッキングツールとして悪用された。攻撃者が標的を指定すると、ARTEX内部のサブエージェントが動き出す。
まず「プランナー」エージェントが作業の順序を決め、「ワーカー」エージェントが実際の調査と実行を担う。この過程でARTEXは、連携した外部のAIモデルを使ってシステムの脆弱性を分析し、侵入に必要な作業を複数の段階にわたって実行する。人間が各段階で具体的な命令を出さなくても、AIが脆弱性の探索と後続の作業を連続して行うため、攻撃に必要な一連の作業の多くを自動化できる。
今回の攻撃では、ARTEXの主要なAIモデルとして中国の「DeepSeek v4.1-flash」が使われていた。攻撃者は米アンソロピックのAIコーディングツール「Claude Code」も併用し、別の作業では中国の「GLM-5.3」や米国の「Grok 4.6」も利用していた。
なお、ARTEXの開発者は、今回のハッキングへの悪用が明らかになったことを受け、10月8日にソースコードの公開を取りやめ、今後の開発・サポートを停止する方針を表明した。
クローズアップされた中国・広東省に関係する人物、当人は関与否定
米セキュリティー企業のクラウドストライクが入手した記録には、ハッカーがClaudeに、盗んだ韓国人の個人情報の販売先や関連するテレグラム(メッセージアプリ)グループを問い合わせた内容も残っていた。侵入だけでなく、盗み出した情報の売却先を探す際にもAIを利用していた形跡が残されている。
攻撃が最近始まったものではない可能性も指摘されている。市中銀行のハッキングに使われたIPアドレスの一部が、インターネット専業銀行3行でも確認されたためだ。
「トスバンク(Toss Bank)」では今年1月から8月にかけて計14回の不審なアクセスが確認され、「カカオバンク(KakaoBank)」では1月と3月に6回のアクセスがあり、9月29日には脆弱性を探る試みが確認された。「Kバンク(Kbank)」でも7月以降、4回にわたってアクセスが試みられた。
3行ともファイアウォールなどで遮断し、侵害や個人情報の流出にはつながらなかった。
攻撃者の身元はまだ特定されていない。クラウドストライクが入手したAIとの対話履歴には、中国・広東省に関係する26歳の人物の情報が含まれていた。ただし、これが攻撃者本人の情報かどうかは確認されていない。同社は、攻撃者が中国語話者で、金銭目的だった可能性があると分析している。またこの人物とされた男性は、電話番号や個人情報を盗用されたとして、関与の疑いを否定していると伝えられている。
AI悪用で急速かつ広範囲に展開し出したサイバー攻撃
金融業界以外でも、韓国の大規模な教会(メガチャーチ)でAIの利用が疑われるハッキングの形跡が見つかった。
「汝矣島純福音教会」と「サラン教会」に関する資料が海外の攻撃者のサーバーで見つかり、セキュリティー企業のオアシス・セキュリティーは、攻撃の記録に「サブエージェント」への言及と、自動生成されたとみられる攻撃報告書が残っていると明らかにした。
汝矣島純福音教会は信者約85万人の情報が流出した可能性を公表し、両教会は被害の経緯を調べている。ただ、金融業界への攻撃と同一の攻撃者によるものか、AIが実際の侵入過程でどの程度使われたかは、まだ確認されていない。
これまでのところ金銭的な被害は確認されていないが、流出した個人情報が別の犯罪に悪用された事例はある。
たとえば2014年には、「韓国シティ銀行(韓国シティバンク)」から流出した顧客情報を使い、低金利で融資すると持ちかけ被害者10人から約3700万ウォンをだまし取った一味が摘発された。
同じ年には、他人名義で携帯電話7400回線余りを不正契約し、貸金業者や特殊詐欺グループなどに売って約15億ウォン相当の不当な利益を得たグループも検挙された。
流出した情報はダークウェブなどで何度も転売されることもある。2025年の韓国国会の国政監査では、50~60代の富裕層の個人情報1万件がダークウェブで80万ウォンで取引された事例が公開された。
今回の連続ハッキングで流出した名前や電話番号、年収、リアルタイムの融資限度額の内訳、勤務先情報まで結合された個人の金融データは、ダークウェブで最も高値で取引されるデータ(情報)である。
最近、日本でも生成AIを使ってハッキング用のプログラムを作成する事件が起きるなど、AIを犯罪に悪用する動きが現実のものとなっている。日本で確認されたAI悪用の事例は今のところ個人レベルにとどまるが、韓国で起きたような大規模なサイバー攻撃が日本で起きないという保証はない。AIが攻撃の技術的ハードルを下げている以上、悪用による被害を防ぎ、人間による制御を保つための社会的・制度的な対応も、技術の進歩に後れを取らないよう急ぐ必要があるだろう。
良ければ下にあります
を応援クリックよろしくお願いします。