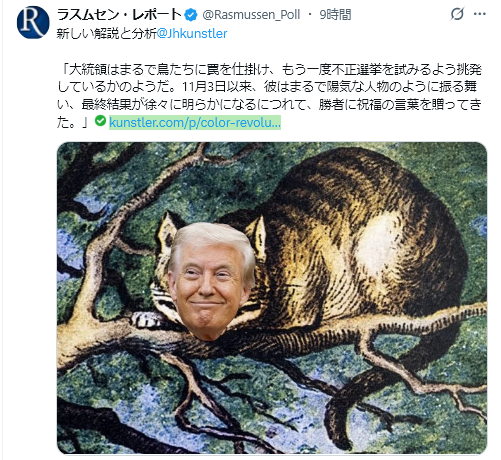
11/7The Gateway Pundit<President Trump Amplifies Explosive “15% Band” Analysis Exposing Democrats’ Algorithmic Pattern in 2026 Midterms by ‘TruthIsFreedom’ Following Gateway Pundit Reports — For Every 1,000 Trump Votes, 150 Shifted to Democrats Across the Map=トランプ大統領、Gateway Punditの報道を受け、TruthIsFreedomによる2026年中間選挙における民主党のアルゴリズムパターンを暴露する衝撃的な「15%バンド」分析を拡散 ― トランプ票1,000票につき、全米各地で150票が民主党に流れた>
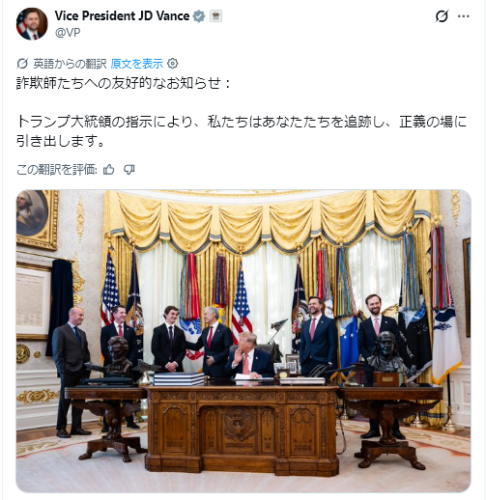
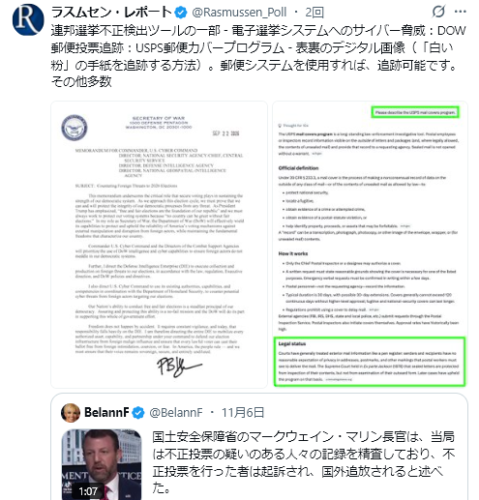
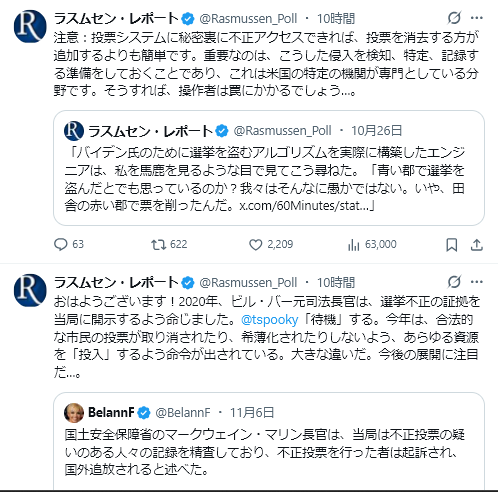
問題は誰がこの操作をしたかを追及し、逮捕起訴、選挙の再計算と再発防止の手を打つこと。
「85/15アルゴリズム」と呼ばれるこの理論は、元々はTruth Is Freedom Xのアカウントによって投稿されたもので、共和党候補者がトランプ大統領の2024年の得票率の約85%を獲得し、民主党は残りの15%に相当する票を獲得したことを示唆している、とThe Gateway Punditは以前報じた。
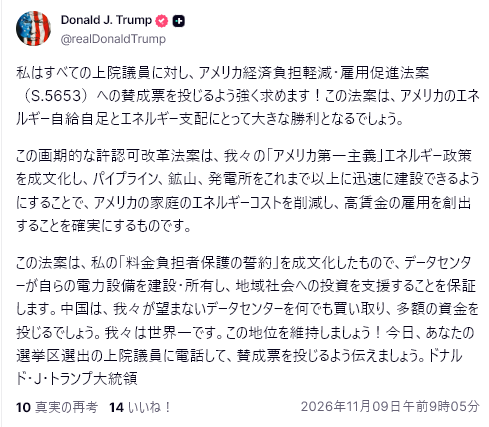
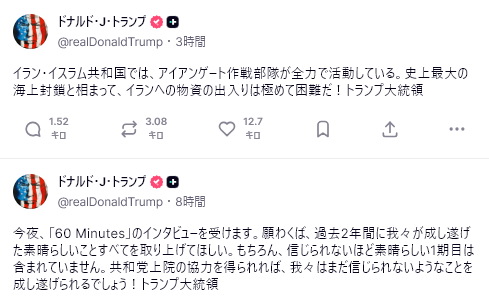
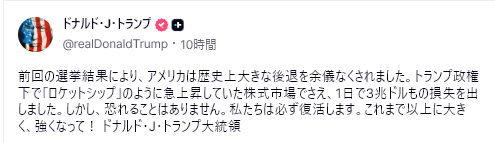
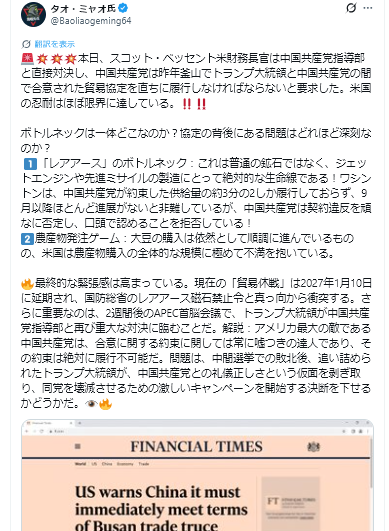
11/8阿波羅新聞網<直接摊牌了!川普与中共将迎来巅峰对决—美警告北京必须立即履行釜山贸易协议条款=直接対決が始まった!トランプと中共は、いよいよ頂上決戦に臨もうとしている–米国は中国に対し、釜山貿易協定の条項を直ちに遵守するよう警告した>
まあ、中国人だから、やると言ってもやらないでしょう。期待する方が愚か。「騙すほうが賢く、騙されるほうが馬鹿」ですよ。
https://www.aboluowang.com/2026/1108/2455027.html
11/8看中国<爆张又侠落马原因 反对习攻台 揭华为导致军方泄密(图)=張又侠失脚の理由が明らかに:習近平による台湾攻撃への反対が理由 華為は軍事機密の漏洩を手伝った?(写真)>
中共最高指導部に近い筋の湯明(偽名)は、習と張又侠の台湾侵攻の考え方の違いについて、「なぜ張又侠は戦争を主張しなかったのか?彼が本当に台湾問題を気にしていたと思うか?彼は気にしていなかった。彼は現在の軍事システムでは台湾を攻撃できないことを知っていたのだ」「ミサイル発射装置と燃料の調達には大きな問題があった」と述べた。
「張は米国や日本などの国が介入した場合、中共は長期戦に耐えられないことを懸念し、もし本当に戦争が勃発し、ロシアのように数年間も長引けば、中共は2年で疲弊してしまうだろう」
「彼は現在、中央軍事委員会の副主席だ。もし中共が敗北したら、彼はこの地位を維持できるだろうか?粛清されるのではないか?つまり、張又侠の最大の問題は、部下や軍全体が腐敗していることを知っていることだ。彼は職務を遂行できないので抵抗している。もし行動を起こせば、自分の悪事が露見するのではないかと恐れている。それが主な理由だ。」
中共による重要データの検証が、米国の人工知能システムに組み込まれたのか?
Dark Side of the Moonは10日間で約30万件の顧客リクエストをAnthropicに転送しており、その中には5,380件の不正アカウントが含まれており、そのほとんどはシンガポールと日本に所在していた。2026年5月から7月にかけて、AnthropicはDark Side of the Moonに起因する2,300万件以上のやり取りを確認した。
中共が神経質になっているのは、この問題が中共軍による機密漏洩の可能性という問題にも関わってくるからだ。
中共製AIから米国製AIに情報がどんどん流れれば良い。民主党がデータセンターに反対しているのが気になる。
https://www.secretchina.com/news/gb/2026/11/08/1107177.html
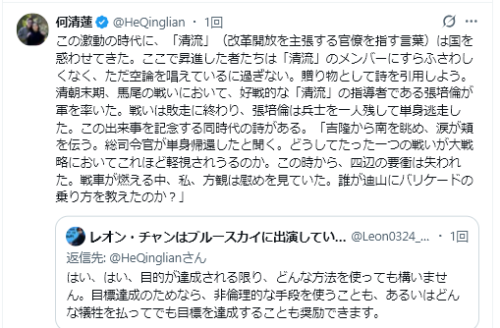
馬尾は馬江、張培倫は張佩綸、「兵士を一人残して単身逃走した」は「兵士を全部見捨てて一人逃走した」の誤り。詩の訳は下に。
「鶏籠から南を見ると、涙が頬を伝う。総司令官が一人で帰還したと聞く。
一度の戦いが、いかにして国家の壮大な計画をこれほどまでに軽々と揺るがせたのか。この敗北の後、四方の戦略的要衝(「天関」)は失われ、国境防衛は完全に崩壊した。
(安禄山の騎兵に対し)戦車で対抗しようとしたが、戦車を敵に燃やされたのに、皇帝は唐の粛宗が房琯を許したように将軍を許した。漢の武帝は和睦を勧める文官の狄山に「国境の要塞を守り、匈奴の侵入を防げるか」と聞いて、できるとの返事。派遣して1月後に狄山は匈奴に斬首された。(信賞必罰を明確に、実務能力のない文官を防備に当たらせると失敗するの意)
皇帝は昼夜を問わず懸命に働き、甘泉宮で勝利を今もなお願っている。私たち官僚は、皇帝陛下をどう慰めればよいか」
米国は2028年に民主党大統領を迎えるだろうが、恐らく張佩綸よりマシにはなるまい。張佩綸とは何者か?張愛玲の祖父、李鴻章の女婿、若くして大才を発揮し、「同光中興」期の官場で最も輝く清流スター、毎日華夷の弁を大義名分で語り、道徳文章を吟誦する。
現在、清流の基準に最も合致するのはEUの指導者たちだ。頭の中は政治的正しさの巨大語彙と規範で満ち、それ以外に国政を握り経済を掴む長所など微塵も無い。
https://x.com/WesternLensman/status/2119066766936506373/video/1
https://x.com/RadioGenoa/status/2117896897486590235/video/1
https://x.com/realsert8964/status/2119291448285876292/video/1
青葉氏の記事では、氏の言う通り生成AIの出現により日本語の壁がなくなり、上手に騙せるようになったことがハッカーの大量進出を許していると思う。どうせ悪の枢軸国の連中がやっているのだろうとも思う。日本企業は600兆円も内部留保を貯めているのだから、サイバー防御にもっと金をかけても良いのでは。中小企業は企業の壁を乗り越え、一緒になって(組織を作り)、敵国から技術やデータを守るようにすべき。国がもっと関与を。
個人的にはメールに入っているURLは開かず、ブラウザーを立ち上げるのを基本にする。登録している会社へのハッキングは必ず起きると思って、個人が注意深くならないと。また外国から送ってきたものや会社と関係ないとものはメールアドレスを見れば分る(エンベロープfromを見ないと分からない時もありますが)のですぐ迷惑メール行きにする。また内容が儲かる話は怪しいと思った方が良い。
記事
日本を狙うサイバー攻撃が急増している。カーシェア「タイムズカー」では約660万件のアカウント情報が流出し、大和証券やヤマト運輸、大阪公立大学などでも被害が相次いだ。なぜ日本がこれほど狙われるようになったのか。海外メディアは、企業が大量に保有する個人情報や、生成AIによる攻撃の高度化などに注目している。海外報道から、日本がサイバー犯罪者にとって「割に合う国」になった背景を読み解く――。
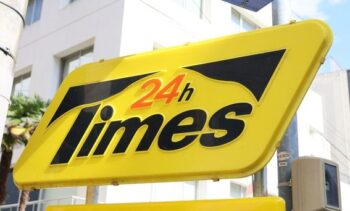
写真=時事通信フォト
カーシェアリングサービス「タイムズカー」の看板=2026年10月8日、仙台市青葉区
免許センターの行列が3倍に伸びたワケ
「これを再発行することで免許証の信用度が落ちますけれど、よろしいでしょうか」
9月末に訪れた運転免許センターの窓口で、40代の男性は係員にこう尋ねられた。男性のもとにはカーシェアのタイムズカーから、個人情報が漏えいしたとの通知が届いていたという。男性のように不安を感じ、運転免許証の再交付手続きを行う人々は少なくない。テレビ朝日によれば、男性の手続きが終わるころには、10人ほどだった列が3倍に伸びていたという。
同局の取材に応じた元警視庁警部補の小比類巻文隆氏は、再交付の回数は番号に記録されるため、免許証を汚したり盗まれたりした、つまり管理がずさんだったと受け取られかねないと説明する。
だが、信用度が落ちるのを承知で再交付を受けても、時事通信が報じたように、変わるのは顔写真と、免許証番号の末尾の数字、すなわち再交付の回数を示す数字だけだ。
タイムズカーを運営するパーク24の発表によると、同サービスから外部に送信された痕跡が確認された免許証などの画像は、約146万件に上る。画像は暗号化して保管されていたが、同社は将来復号される可能性を完全には否定できないとしている。しかも氏名や住所、生年月日などは、画像とは別に会員情報として漏えいしている。再交付で番号の末尾を変えても、これらはすでに犯罪者の手に渡っているおそれがある。
日本はサイバー犯罪の「割に合う国」
タイムズカーに限らず、サイバー攻撃が相次いだことを受け、自民党は10月9日に緊急会合を開いた。一連の攻撃は国内のみならず、ニューヨーク・タイムズなど海外有力メディアも取り上げる事態となった。党内でサイバーセキュリティの委員会を率いる平将明・元デジタル相は同じ日、日本はいま「サイバー空間の有事」のさなかにあるとまで表明した。
これまでであれば日本語の壁は高く、海外の攻撃者が日本人をだますことは容易でなかった。だが、言語の壁を軽々と越える生成AIの普及により、その防壁の効果は薄れつつある。しかも日本は、修正プログラムの適用されていないシステムの存在や、企業が溜め込んだ個人情報の多さ、そして復旧の遅さという弱みを抱えている。
ニューヨーク・タイムズやフィナンシャル・タイムズは専門家の見方として、狙う側から見て日本は「割に合う国」になったと伝えている。
被害は金融から物流、大学、警察まで
世界的に増えるサイバー攻撃。このうち、データを勝手に暗号化して「人質」に取るランサムウェアに限れば、日本を対象とした攻撃件数は、世界を上回るペースで増えているとみられる。
米セキュリティ企業フォアスカウトの集計では、2026年1〜4月に日本の組織に対するランサムウェア攻撃の件数は、前年同期から39%増えた。集計期間が異なるため単純には比べられないが、世界全体の上半期の増加率(25%)をしのぐ数字だ。
この秋の被害は、業種を問わない。タイムズカーの情報流出以外にも、金融機関や物流企業、大学や警察にまで被害が広がっている。
大和証券や第一生命、ヤマト運輸、佐川急便が、次々に被害を公表した。ニューヨーク・タイムズなどが海外でも報じたように、ソフトバンク傘下のクラウド事業者IDCフロンティアがランサムウェア攻撃を受け、鉄道会社や警察本部、企業や自治体など500近い組織に影響が及んでいる。古川俊治デジタル相は10月9日の記者会見で、サイバー攻撃について、「全分野に及んでいる」との認識を示した。
米サイバーセキュリティ専門メディアのザ・レコードによると、大阪公立大学では、ランサムウェアによるとみられる攻撃で約500台のサーバーが止まった。大学は流出を確認していないと発表したが、メールから給与計算、図書館システムまで、学内の多くのシステムが稼働不能に陥った。ニューヨーク・タイムズによれば、授業は1週間にわたって休講となった。
セキュリティ企業TrendAIの調査では、2026年1月〜9月に国内で明らかになったサイバー攻撃は600件を数える。この時点で早くも2025年1年間の件数を上回っているという。フォアスカウトの国別集計では、2026年1〜4月にランサムウェア攻撃の標的となった件数で、日本は世界14位。2年前の同時期の28位から、一気に順位が上がった。
機能しにくくなった「日本語の壁」
日本が狙われる理由は3つある。侵入しやすいこと、盗んだデータが売れること、そして身代金を払わせやすいことだ。
まず、日本企業のシステムに侵入しやすくなった。かつては日本語の壁が、海外の攻撃者の行く手を阻んでいた。AI活用を掲げる政党「チームみらい」を立ち上げた技術者で党首の安野貴博氏は、ニューヨーク・タイムズの取材に次のように語る。5年ほど前までは、攻撃者からの偽メールや偽電話の日本語がぎこちなければ、すぐに偽物だと見抜けた。ところが今はAI翻訳によって、他人になりすまして情報をだまし取るフィッシングの手口が巧妙になってきている。
攻撃前の下見も、AIでずっと楽になった。セキュリティ企業ブラックパンダの平岡正樹氏はフィナンシャル・タイムズに対し、時間のかかる下調べの一部をAIに任せれば、少人数でもはるかに多くのシステムに探りを入れることができると説明する。
写真=iStock.com/Robert Way
※写真はイメージです
国内メディアの取材でも、同様の指摘が出ている。日本ハッカー協会の杉浦隆幸代表理事はテレビ朝日に対し、攻撃者がプログラムの脆弱性を見つけるAIを使っている可能性が高いと指摘する。本来はセキュリティ向上のための技術を、攻撃に転用する人が増えたという。ただし、ニューヨーク・タイムズが報じたように、今回の一連の攻撃でAIが使われたのかどうか、政府はまだ調査中との立場だ。
57万人分のメールアドレスを1580円で販売
侵入を許す要因は、AIだけではない。日本はもともと守りが手薄だった。そこへ高齢化を背景にセキュリティ対策がおろそかになり、企業はデジタル化で後れを取ったと、フィナンシャル・タイムズは専門家の見方を伝える。BBCによると、海外では1990年代に廃れたフロッピーディスクでの書類提出を、日本の役所は2024年まで求めていた。
写真=iStock.com/Pressmaster
※写真はイメージです
ニューヨーク・タイムズによると、企業と政府の橋渡しを担う会社マカイラの創業者、藤井宏一郎氏は、日本が多くの侵入を許した理由として、インフラシステムに修正プログラムが適用されていないことを挙げる。この状況が攻撃者に「最も高い投資対効果」をもたらしていると、藤井氏は述べる。
日本への攻撃が割に合う2つめの理由は、盗んだ情報が金になることだ。
「ログインをすると、このような形で購入サイトに…」
セキュリティソフト大手ノートンライフロックの鴇田宣一氏が、テレビ朝日の取材班の前で画面を操作してゆく。鴇田氏がたどり着いた先は、特殊な方法でしかアクセスできない、匿名性の高いネット空間の「ダークウェブ」だ。
そこでオーストラリアのパスポート画像に付けられた値段は、100米ドル(約1万5800円)。日本から流出したとみられる57万人分のメールアドレスは、約10米ドル(約1580円)で売られている。
「すでに2件売れていますね」と鴇田氏が話すように、ダークウェブでは盗まれた情報が日々売買されている。万一盗まれれば売り物になる情報を、日本企業は十分な守りのないまま溜め込んでいる。フィナンシャル・タイムズによると、専門家は何年も前からそう警告してきた。
退会しても7年間残っていた個人情報
タイムズカーの件は、その典型だ。運営するパーク24は、すでに退会した人の情報まで、退会から7年間保存していた。今回情報が漏れたアカウントは、約660万件に上る。漏れた情報には免許証の画像なども含まれ、冒頭の男性と同じ境遇の人々が免許センターに列を作ることになった。フィナンシャル・タイムズが伝えた専門家の見立てによると、こうした画像はダークウェブで、1枚あたり安ければ25円で売られているおそれがあるという。
パーク24は、画像は暗号化していたと説明し、10月23日時点で漏えい情報の売買や公開は確認されていないとしている。それでも、同社から通知を受けた東京都内の27歳の会社員は共同通信の取材に、「悪用されるのではないかと不安だ」と語る。
日本への攻撃が割に合う3つめの理由は、止まったシステムの復旧に時間がかかりがちなことだ。攻撃者としては、企業が音を上げて身代金を支払うことを期待しやすい。
2025年9月末、国内ビール市場の約4割を占めるアサヒがサイバー攻撃を受けると、全国に30ある工場の大半で生産が止まった。ロイター通信は、同社が得意先を回り、手書きで注文を取ったと伝えている。
その後、すべての工場で生産が一部再開したが、システムの復旧はなお遅れた。BBCが当時取材した酒類卸売会社に勤めるナカノ氏によると、現場では手書きで注文書を書き、FAXで送信して凌いだ。手作業のため出荷は大きく減り、入荷量は普段のわずか1〜2割だったという。
身代金を払った企業の6割はデータが戻らず
アサヒの復旧は長期に及んだ。フランスのセキュリティ企業シベルエンジェルの分析では、かかった期間は2カ月以上。アサヒに続き、翌月に攻撃を受けた事務用品通販のアスクルでも、法人客は約6週間FAXでの発注を迫られた。
誤解のないように補足しておくと、アサヒやアスクルは身代金を支払っていないと報じられている。ただ、大企業でさえこれほど長い期間を復旧に要したのは事実だ。シベルエンジェルによると、こうした復旧の長期化は、攻撃者にとって見返りを見込みやすいことを意味するという。
日本サイバーディフェンスのカータン・マクラフリンCEOはBBCの取材に、攻撃への備えがなく、身代金の支払いもいとわない組織が日本には多いと指摘した。そうした組織の多さが、攻撃者を呼び込んでいるという。
実際、フォアスカウトが紹介した日本情報経済社会推進協会(JIPDEC)の調査によると、これまでにランサムウェアの被害を受けた国内の企業は少なくとも507社に上り、そのうち44%が身代金を支払った。ところが、支払った企業の63%は、データを取り戻せていない。
写真=iStock.com/dem10
※写真はイメージです
1日平均約1510万回の攻撃を検知
攻撃の勢いも衰えていない。テレビ朝日によると、セキュリティ会社サイバーセキュリティクラウドが国内企業のサイトへの攻撃として検知した回数は、今年に入って増え続けている。9月には1日平均約1510万回に跳ね上がった。
同社の画面には、直近15分間に世界中から日本へ押し寄せた攻撃の様子が映し出されている。その数、1秒間に135回ほど。同社の代表取締役で最高技術責任者を務める渡辺洋司氏は、「全然(攻撃が)ない時間というのはほぼなくて、常に来ているような状態」と語った。
攻撃者のうまみを減らそうと、政府はようやく動き始めた。10月1日には、いわゆる能動的サイバー防御法のうち、「官民連携の強化」と「アクセス・無害化措置」に関する規定が施行された。内閣官房国家サイバー統括室の発表によると、重大な被害のおそれがあるなどの要件を満たせば、攻撃に使われているサーバーにアクセスし、不正なプログラムを停止・削除できるようになった。基幹インフラ事業者からのインシデント報告も始まっている。
だが、攻撃は収まる気配がなく、全容の解明も進んでいない。古川デジタル相は一連の攻撃について、「解明の進展は遅い」と認めている。
企業が溜め込む個人情報はリスクに
日本の現状は、悲観一色というわけではない。フォアスカウトによると、国際電気通信連合(ITU)の2024年の世界サイバーセキュリティ指数で、日本は最も高い評価を受けた国々に入っている。同指数は法整備や組織体制など国としての取り組みを評価するもので、制度面の土台は整いつつあるといえる。BBCによれば、能動的サイバー防御法も、政府が企業とより多くの情報を共有できるようになるなどとして、専門家から評価されているという。
では、個人には何ができるのか。本人確認書類の流出後にできる対応としては、指定信用情報機関の日本信用情報機構(JICC)やシー・アイ・シー(CIC)に申告することが有効とされる。自分の名義でローンの申し込みなどがあった際に、金融機関に注意を促せる仕組みだ。ほかにできることは、不審なメールを開かないといった基本的な対策にとどまる。
制度面の手当ても動き出している。時事通信によると、2027年4月からは改正犯罪収益移転防止法により、金融機関などにマイナンバーカードや免許証のICチップを読み取る本人確認が義務付けられ、画像だけでは成り済ませなくなる。
日本へのサイバー攻撃が増えるなか、国や企業には、AI以前とは別次元の堅牢なシステムづくりが求められそうだ。これまで「宝の山」だった個人情報についても、不用意な収集は「リスク」だと認識を改める必要があろう。
写真=iStock.com/y-studio
※写真はイメージです
良ければ下にあります
を応援クリックよろしくお願いします。